Ce refus concerne une banque américaine et ses clients particuliers. Il ne dit rien de votre banque ni de votre PME. Mais le raisonnement qui le fonde vaut pour n'importe quel accès que vous confiez à un agent, et c'est ce raisonnement qu'on déroule ici.
Qu'a décidé JPMorgan, exactement ?
Lors de la présentation des résultats trimestriels de la banque, son PDG Jamie Dimon a expliqué que JPMorgan Chase ne laisserait pas des agents IA externes accéder aux comptes de ses clients pour agir en leur nom. Sa justification tient en une phrase : « it's just too risky for clients and for JPMorgan ». Une porte-parole a confirmé à CNBC que la banque bloque les agents externes qui opèrent pour le compte de ses clients particuliers, et qu'elle n'autorise pas des tiers à se connecter avec les identifiants bancaires du client.
Ce qui reste possible : la lecture. Un agent peut consulter certaines données, comme les soldes, quand il passe par un fournisseur d'open banking auquel le client a donné son accord. Ce qui ne l'est pas : envoyer de l'argent ou payer une facture. La porte-parole n'a donné aucune date pour d'éventuelles garanties qui permettraient d'aller plus loin. Et Jamie Dimon a prévenu les clients qui autoriseraient malgré tout un agent externe : ils doivent comprendre le risque, et comprendre qu'il y a un « liability transfer », un transfert de responsabilité vers eux.
Pourquoi un dirigeant de PME devrait s'en soucier
Parce que la tentation est la même dans une entreprise de dix personnes. On veut qu'un agent rapproche les paiements des factures, relance les impayés ou prépare les virements fournisseurs, et la voie la plus rapide consiste à lui donner le compte de quelqu'un qui a déjà tous les droits. Le premier jour, tout marche. Ensuite, personne ne sait plus dire ce que l'agent peut toucher, ni qui a fait quoi.
En France, le cadre vient de la directive européenne sur les services de paiement. L'ACPR, l'autorité qui contrôle les banques, distingue deux services : l'information sur les comptes (l'agrégation, qui consolide vos soldes et opérations) et l'initiation de paiement (transmettre un ordre de virement à votre banque, avec votre consentement). Un agrégateur qui n'est habilité que pour le premier ne peut pas transmettre de virement. Le Code monétaire et financier demande par ailleurs à l'utilisateur d'un instrument de paiement de prendre « toute mesure raisonnable pour préserver la sécurité de ses données de sécurité personnalisées » (article L. 133-16). Avant de confier un identifiant de banque en ligne à un outil tiers, lisez donc votre contrat bancaire ou posez la question à votre conseiller.
Question 1 : à quoi l'agent a-t-il accès ?
Écrivez le périmètre compte par compte, dossier par dossier. « Accès à la banque » ne veut rien dire ; « lecture des opérations du compte courant principal, sans le compte d'épargne ni la carte du dirigeant » se vérifie. Même chose pour la messagerie : quelle boîte, quels dossiers, pour quelle durée.
Deux règles simples :
- l'agent a son propre accès, distinct de celui d'une personne, pour qu'on puisse le couper sans bloquer un salarié et savoir, dans l'historique, ce qui vient de lui ;
- chaque accès a un usage qu'on sait expliquer en une phrase. Un accès dont personne ne connaît l'usage se retire.
Pour la banque, préférez un accès prévu pour ça : le flux bancaire de votre logiciel comptable, l'API de votre banque, ou un agrégateur autorisé. Ces voies vous renvoient vers l'espace de votre banque pour donner votre accord, et votre mot de passe reste chez elle. Le cas de la comptabilité est détaillé dans notre article sur ce qu'on confie à un agent IA comptable.
Question 2 : que peut-il faire avec cet accès ?
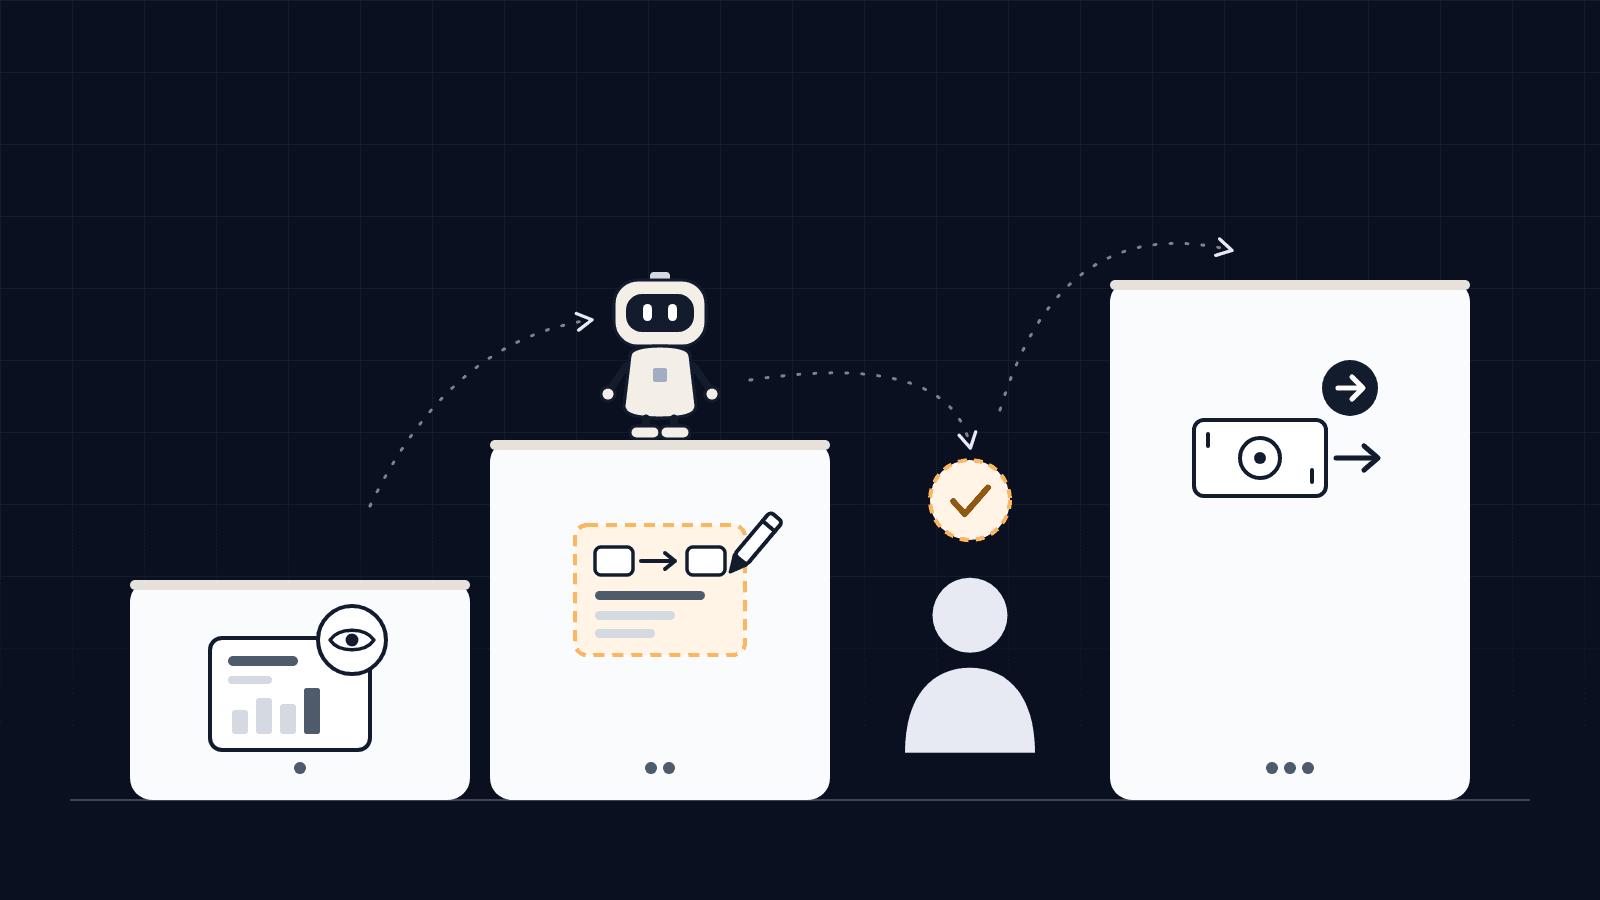
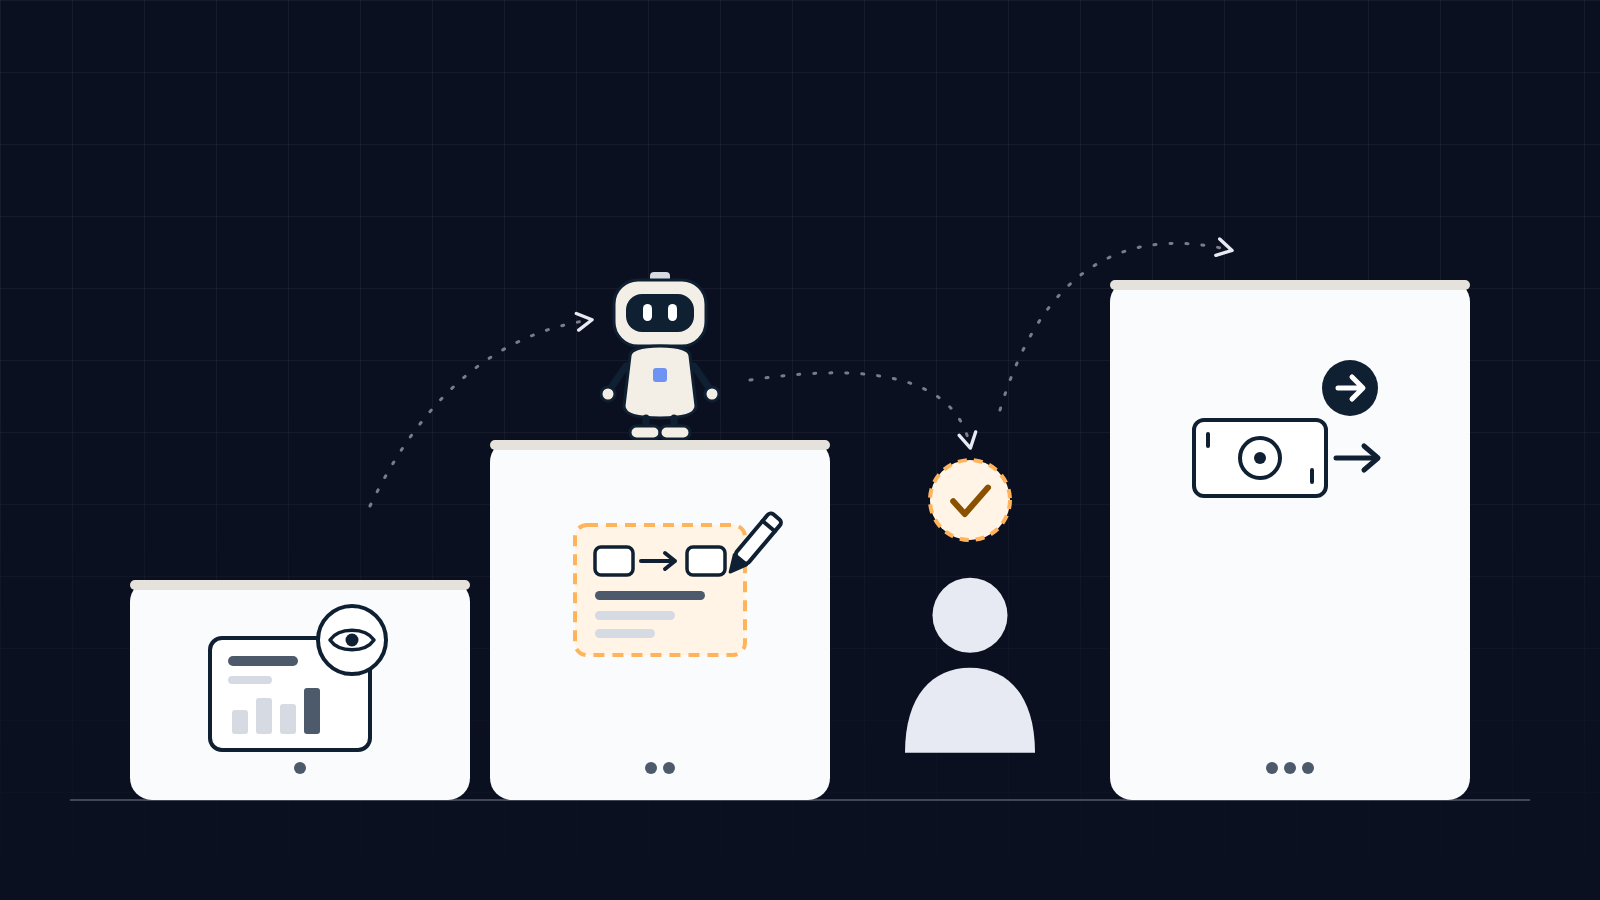
Classez chaque action dans l'un de ces trois niveaux.
| Niveau | Exemples | Si l'agent se trompe |
|---|---|---|
| Lire | Consulter un solde, lire les mails entrants, lister les factures impayées | Une mauvaise analyse, qu'une personne repère et écarte |
| Préparer | Rédiger une relance en brouillon, proposer un rapprochement, préparer un ordre de virement | Un brouillon à corriger : rien n'est parti |
| Exécuter | Envoyer le mail, valider le virement, supprimer une pièce, payer | Une action déjà chez un tiers, difficile ou impossible à défaire |
Une règle pratique : une action n'entre dans « exécuter » que si quelqu'un sait dire comment on l'annule. Un mail parti chez un client, un virement émis : on ne les annule pas d'un clic. Ces actions restent au niveau « préparer », et une personne appuie sur le bouton.
Il y a une raison de plus de tenir cette frontière. Un agent lit des contenus qui ne viennent pas de vous : mails, factures de fournisseurs, pages web. L'un d'eux peut contenir une instruction cachée. Un agent qui ne fait que préparer, s'il est trompé, produit un brouillon étrange que quelqu'un écarte. Le même agent avec le droit de payer produit un virement.
Question 3 : qui valide avant que ça parte ?
Nommez une personne, pas un service. Pour chaque action qui engage l'entreprise (un prix, un délai, un paiement, un message à un client), écrivez qui la valide et où. Pour un paiement, l'endroit le plus sûr reste l'espace de votre banque, avec son authentification forte : la validation ne dépend alors pas de l'outil qui a préparé le virement.
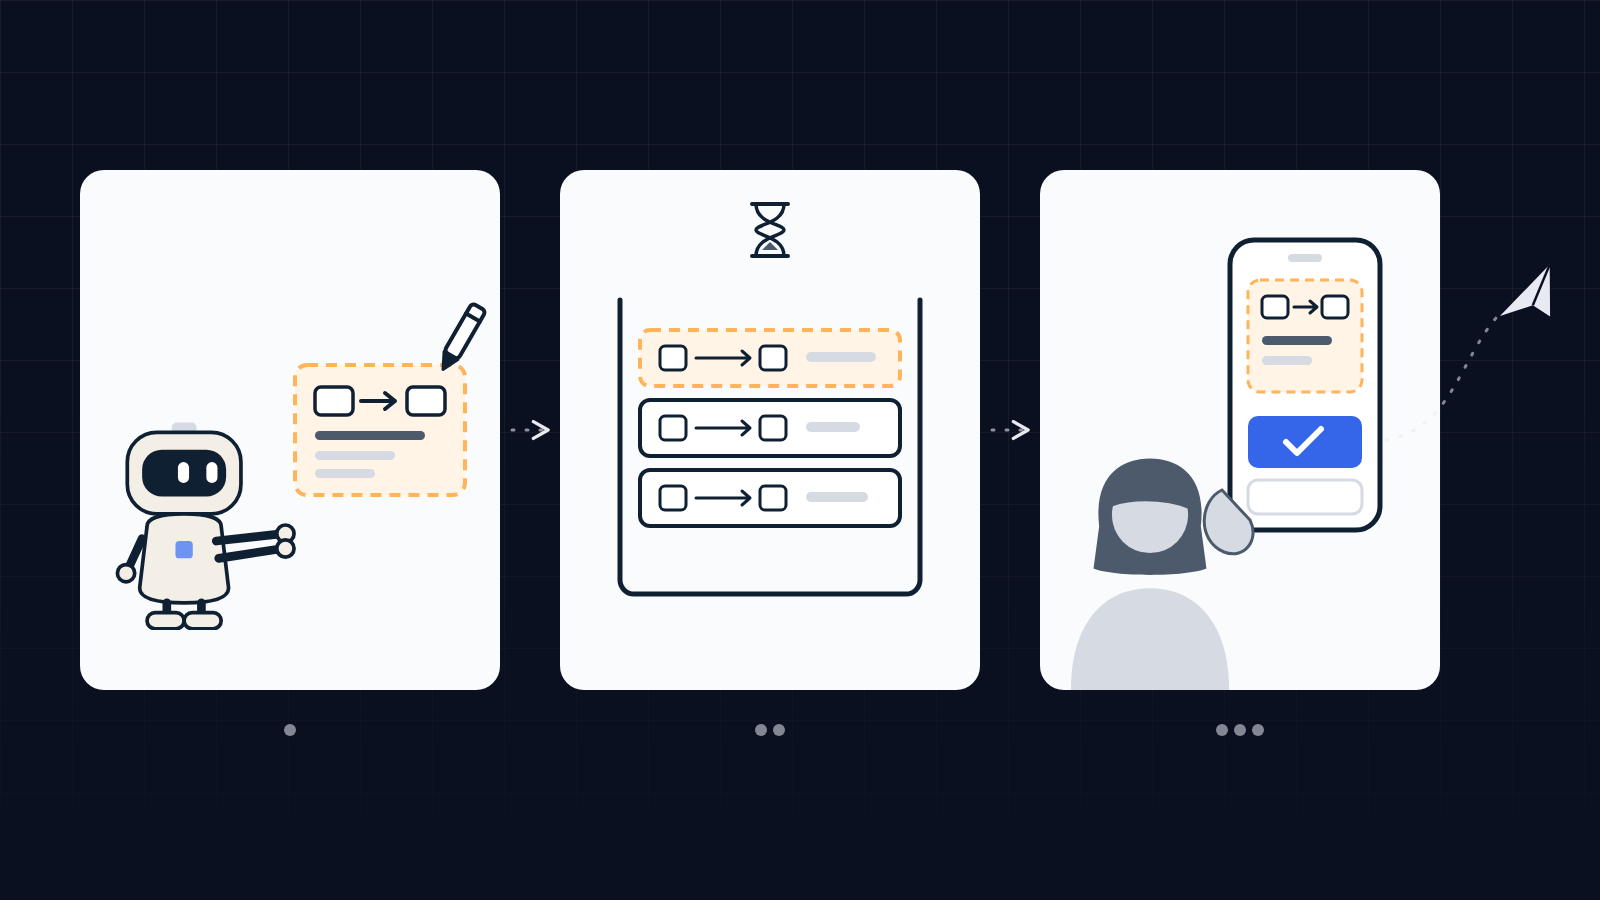
Ajoutez une trace : chaque action de l'agent consignée avec sa date, ce qu'il a lu et ce qu'il a produit. Un mois plus tard, vous devez pouvoir répondre à « qu'a-t-il fait, et sur quelle base ? ». Et prévoyez l'arrêt : qui le coupe, comment, sans appeler le prestataire. Ces deux points sont développés dans les quatre questions à poser avant de brancher un agent IA sur vos outils.
Comment nous appliquons ces règles à nos propres agents
Équipage IA fonctionne avec ses propres agents, sous des règles écrites. Nous les avons relues le 14 octobre 2026 pour cet article. Sur les 9 agents de l'équipe de l'agence, 6 ont une autorisation d'écriture directe, chacune limitée à un outil ou à un usage précis : le CRM pour l'un, la programmation des posts déjà validés pour un autre, le site pour un troisième. Les 3 autres lisent, préparent et coordonnent. Dans ce relevé, aucune autorisation ne permet d'émettre un paiement.
L'exemple le plus proche du sujet : l'agent administratif peut créer des devis et des factures dans l'outil bancaire de l'agence et y déposer les justificatifs des opérations. L'envoi d'une facture au client, lui, attend la validation du fondateur. Les accès que nos clients nous ouvrent suivent la même logique : ils les saisissent eux-mêmes dans leur espace, et nous ne les voyons jamais.
Ce découpage est celui que nous installons chez nos clients : l'agent prépare, une personne valide ce qui engage l'entreprise. Il est décrit sur la page agents IA pour PME, et il se fixe pendant le cadrage, processus par processus.
Faut-il attendre que les banques ouvrent la porte ?
Non. Une grande partie du travail utile se fait en lecture et en préparation : rapprocher les opérations et les factures, repérer les impayés, préparer les relances, préparer les virements fournisseurs pour qu'une personne les valide. Rien de cela n'exige de donner à un agent le droit de payer. Et quand une tâche ne justifie pas d'agent, ou qu'une règle fixe suffit, mieux vaut ne pas en mettre : c'est l'une des réponses possibles d'un audit de découverte.
FAQ
Puis-je donner mes identifiants bancaires à un agent IA ?
Évitez-le. Un identifiant de banque en ligne ouvre tout ce que votre compte permet, virements compris, et le Code monétaire et financier vous demande de préserver la sécurité de ces données. Pour lire vos comptes, passez par un agrégateur autorisé ou par l'API de votre banque ; pour payer, gardez la validation dans l'espace de votre banque.
Un agent IA peut-il faire des virements ?
Certains le peuvent, selon l'accès qu'on leur donne. La question utile est de savoir qui valide le virement : un agent peut préparer un ordre de paiement, une personne habilitée le confirme dans sa banque.
Quelle différence entre accès en lecture et accès en action ?
En lecture, l'agent consulte des soldes, des mails ou des factures sans rien modifier. En action, il crée, envoie, paie ou supprime. Une erreur de lecture se corrige dans un document ; une action partie chez un tiers se rattrape mal.
Qui est responsable si l'agent se trompe ?
Cela dépend de vos contrats avec la banque, le logiciel et le prestataire. Lisez les conditions de votre banque sur la délégation d'accès et demandez à votre prestataire une réponse écrite. Cet article ne remplace pas un conseil juridique.
Sources : article de Hugh Son, CNBC, 13 octobre 2026 (https://www.cnbc.com/2026/10/13/jpmorgan-ai-agents-account-access.html), lu le 14 octobre 2026 · ACPR, « J'accède aux API des banques ? J'initie des ordres pour le compte de mes clients ? » (acpr.banque-france.fr, parcours Fintech), lu le 14 octobre 2026 · Code monétaire et financier, article L. 133-16, rédaction issue de l'ordonnance n° 2017-1252 du 9 août 2017, lu le 14 octobre 2026. Les pratiques décrites comme étant les nôtres viennent des règles écrites de l'équipe d'agents d'Équipage IA et de son document d'offre, état au 14 octobre 2026. Aucun cas client n'est cité.